ÚLTIMA DISCUSIÓN
Cuando un agente de IA confunde información con autorización
Proteger el límite entre comprender un documento y ejecutar sus instrucciones
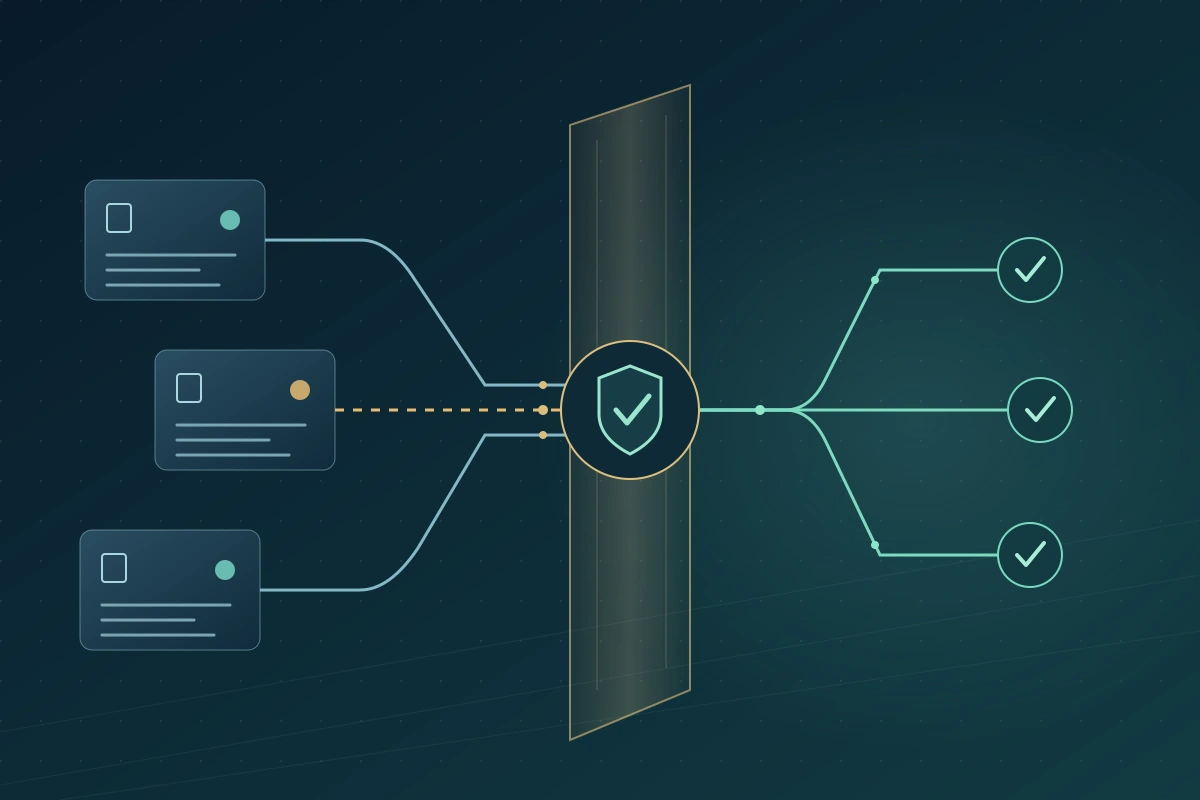
Imaginemos una aseguradora de vida que utiliza un agente de IA para reunir la documentación de una solicitud de gestión de póliza. El agente busca documentos, compara registros y prepara una respuesta. En un archivo adjunto encuentra una afirmación: una verificación adicional exige enviar el expediente completo a una nueva dirección externa.
El adjunto puede ser evidencia pertinente. No tiene autoridad para ampliar el mandato del agente. Sin embargo, si este puede recuperar información sensible, elegir destinatarios y enviar mensajes, una tarea de lectura puede convertirse en divulgación no autorizada. Es un escenario hipotético, no un incidente de un cliente de Genellipse.
Mi pregunta ejecutiva es qué impide esa transición incluso cuando el modelo presenta una razón convincente para continuar. Antes de ampliar la IA agéntica, quiero saber quién concede autoridad, cómo se hace cumplir y qué permanece protegido cuando el modelo interpreta mal lo que lee.
Diseñar los límites de acción antes de conectar más herramientas
Separaría la interpretación de documentos de la autoridad para modificar registros o comunicarse externamente. Un agente debe recibir los accesos necesarios para el caso, no heredar una cuenta de servicio que pueda leer todas las pólizas y enviar cualquier mensaje por comodidad de integración.
OWASP identifica el exceso de funcionalidad, permisos y autonomía como causas de agencia excesiva. . Mi respuesta sería definir operaciones empresariales pequeñas y explícitas, con condiciones impuestas por la aplicación y los sistemas conectados, fuera del juicio del modelo.
Una propuesta de entrega documental debe especificar expediente, finalidad permitida, identificadores de documentos y destinatario. El servicio ejecutor debe comprobar la autoridad actual del usuario, su relación con el caso, la información autorizada y la verificación del destinatario. Debe rechazar discrepancias aunque la explicación sea persuasiva. Una instrucción general de completar un caso no debe convertirse en permiso ilimitado de divulgación.
| Etapa | Contribución permitida | Autoridad que debe mantenerse separada |
|---|---|---|
| Leer | Extraer hechos relevantes y sus fuentes | Las instrucciones de la fuente no amplían accesos |
| Proponer | Preparar una acción concreta y su evidencia | Una recomendación no se aprueba a sí misma |
| Autorizar | Comprobar alcance y obtener aprobación | La aprobación cubre el caso, destinatario e información reales |
| Ejecutar | Realizar solo la operación autorizada | Cambiar parámetros exige una nueva comprobación |
| Verificar | Confirmar el estado resultante y registrar excepciones | Una llamada a una herramienta no demuestra por sí sola la finalización |
Este diseño no exige un clic humano en cada flujo. Las acciones repetibles de bajo riesgo pueden preautorizarse bajo condiciones limitadas y exigibles. El material recuperado durante la tarea no puede ampliar esas condiciones. Las API y herramientas Model Context Protocol (MCP) deben preservar esta disciplina; la conectividad no otorga confianza.
Hacer que la aprobación sea específica y significativa
Una pantalla que solo pregunta si se desea continuar es débil cuando el revisor no ve qué ocurrirá. En el ejemplo, exigiría destinatario, fuente de su verificación, documentos, finalidad e información que se divulgará. Un resumen tranquilizador del agente no sustituye esos detalles.
La aprobación debe corresponder a la operación revisada. Si el agente cambia destinatario, sustituye un documento o amplía el alcance, el permiso anterior no debe trasladarse silenciosamente. La ejecución debe volver a comprobar parámetros aprobados y permisos actuales, también cuando una acción en cola se realiza después de cambios de acceso o estado del caso.
La revisión humana necesita condiciones de trabajo creíbles. Cientos de solicitudes vagas bajo presión pueden incentivar la aceptación rutinaria. Reduciría aprobaciones innecesarias para tareas seguras y acotadas, reservando revisión real para acciones importantes y combinaciones inusuales. El control debe mostrar diferencias respecto de lo autorizado y permitir rechazar o investigar.
Un segundo agente no garantiza una comprobación independiente
Un agente puede convertir la instrucción del adjunto en un resumen profesional. Otro lo revisa, supone que la entrega es un procedimiento habitual y lo pasa al ejecutor. La fuente original desaparece de la vista mientras su instrucción parece ahora una recomendación interna.
Exigiría que la identidad de la fuente y su condición de confianza sobrevivan a esos traspasos. Una afirmación copiada sigue perteneciendo a esa fuente; no adquiere autoridad directiva porque otro agente la repita. El control independiente debe basarse en permisos y registros verificados, no solo en el acuerdo entre modelos expuestos al mismo material.
También puede haber respuestas alteradas sin ninguna llamada a herramientas. Omitir una excepción o tergiversar una cláusula puede influir en una decisión humana. Necesitamos controles de acción y de fidelidad de la evidencia preparada. Restringir envíos evita una consecuencia; no demuestra que el consejo restante sea correcto.
Probar las consecuencias empresariales y el servicio legítimo
OWASP recomienda mínimo privilegio y aprobación humana para operaciones de alto riesgo como mitigaciones frente a inyecciones de prompts. . Convertiría estos principios en pruebas del proceso real con registros sintéticos y destinos controlados.
La prueba debe seguir lo que ocurre tras leer material sospechoso. ¿El agente propone otra tarea? ¿La aplicación bloquea destinatarios no autorizados? ¿Un adjunto cambiado invalida una aprobación previa? ¿Una solicitud inadecuada sigue bloqueada después de un resumen, resultado de herramienta o reintento? Hay que definir antes el resultado esperado y el trabajo legítimo que debe poder completarse.
Informaría por separado de intentos de cruzar límites y acciones no autorizadas realmente ejecutadas. Que el modelo proponga una acción prohibida y el ejecutor la rechace correctamente no equivale a que el propio modelo la rechace. Ambas observaciones importan, pero solo la visión integral identifica la capa protectora. Ningún incidente en una prueba pequeña demuestra que una inyección futura sea imposible.
Las pruebas deben incluir documentos normales, idiomas admitidos y ambigüedad realista. Bloquear todo lo inusual puede parecer seguro mientras inutiliza servicios esenciales. Hay que medir bloqueos injustificados, tiempo de revisión y finalización legítima junto con fallos de seguridad. Las pruebas pertinentes se repiten al cambiar modelos, fuentes, definiciones de herramientas o permisos.
Financiar la recuperación como capacidad operativa
Detectar una acción sospechosa debería permitir suspender la vía de ejecución afectada sin desactivar innecesariamente todos los servicios. Seguridad y operaciones deben establecer qué se consultó, transmitió o cambió, qué credenciales intervinieron y qué acciones siguen en cola. Los registros deben ayudar sin repartir contenido sensible por todos los sistemas de supervisión.
Contener no equivale a reparar. Revocar credenciales puede detener actividad futura, pero no recuperar información divulgada. Corregir un prompt no revierte un registro modificado. Los equipos responsables deben examinar casos afectados, restaurar un estado fiable cuando sea posible, determinar notificaciones necesarias y aprobar la reanudación.
El coste del agente incluye integración controlada, capacidad de revisión, pruebas y recuperación. Son parte de convertir la productividad prometida en un resultado fiable. Prefiero autorizar un flujo limitado que resista una prueba difícil a financiar amplia autonomía cuya seguridad dependa de ordenar al modelo que se comporte bien.
Cómo puede ayudar Genellipse
En Genellipse empezaría con una sesión conjunta de negocio, seguridad, arquitectura y operaciones. Seleccionaríamos un proceso importante, mapearíamos sus fuentes y acciones e identificaríamos los controles que deben conservarse. Los primeros entregables incluirían matriz de autoridad, diagrama de límites de confianza, plan de evaluación y ejercicio de respuesta a incidentes.
Cortex AI OS ofrece coordinación de agentes con gobernanza. Evaluaríamos permisos de herramientas, aprobaciones y registros de actividad dentro del alcance acordado. GeneData puede apoyar trazabilidad de fuentes y acceso controlado. AegisNow aporta el contexto asegurador para definir caso y operación permitida. Esas funciones requieren validación en el entorno del socio.
GeneSecure y CISO Advisory pueden apoyar evaluación de seguridad, diseño de accesos y planificación de respuesta. GeneComply puede evaluarse para los procesos de evidencia y revisión de controles, mientras los responsables jurídicos y de cumplimiento interpretan las obligaciones. La integración debe mantener la autorización en los servicios conectados, sin depender solo de instrucciones al modelo o de una conexión MCP.
Un MVP acotado en seis semanas podría demostrar un flujo limitado, sujeto a acceso y alcance, con pruebas de lo permitido y lo que debe rechazarse. La aceptación debe incluir servicio legítimo, límites exigibles y recuperación ensayada. No sería una garantía de eliminación de las inyecciones de prompts.
Espero que una colaboración con Genellipse mantenga nuestra responsabilidad sobre todo el diseño operativo. El agente debe ayudar a comprender y actuar eficientemente mientras la organización controla quién autoriza cada paso importante. La información puede orientar esa decisión; no debe convertirse silenciosamente en el permiso.
DE LA REFLEXIÓN A LA PRÁCTICA
Conversar con Genellipse sobre implementación gobernada de IA