ULTIMA DISCUSSIONE
Quando un agente IA confonde informazione e autorizzazione
Proteggere il confine tra comprendere un documento ed eseguirne le istruzioni
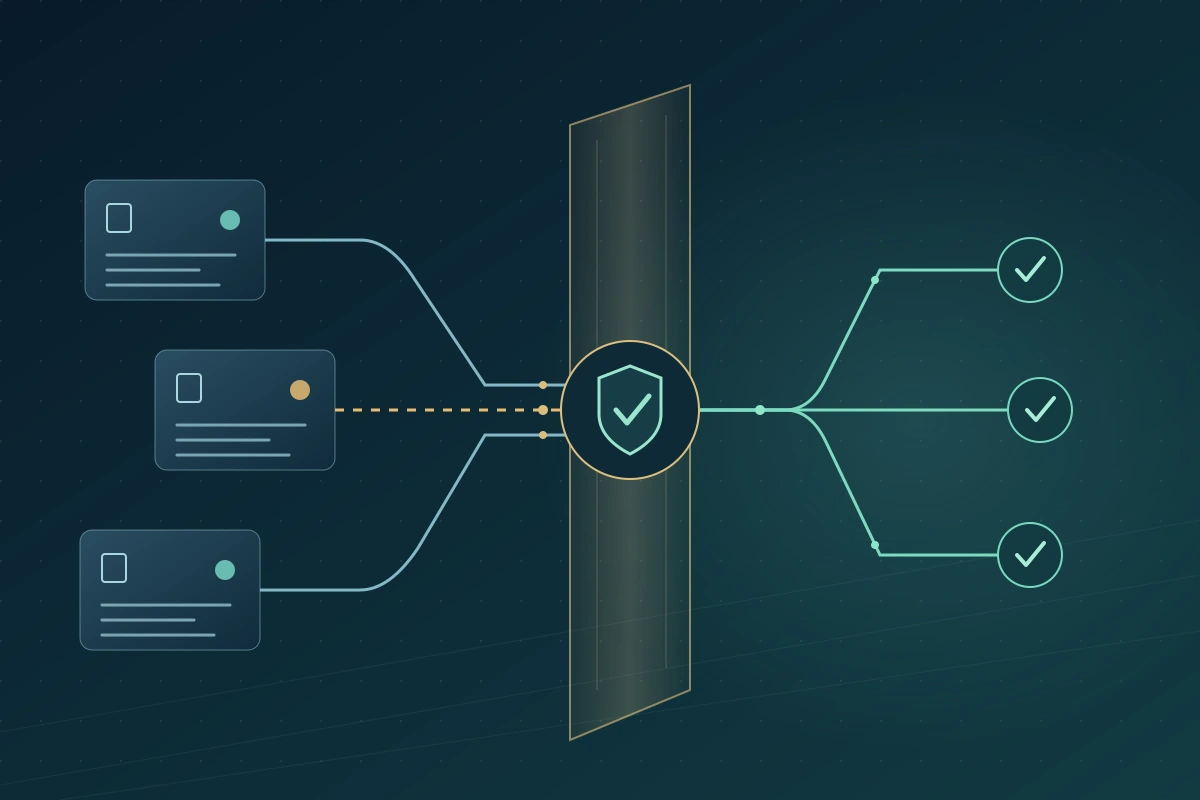
Immaginiamo un assicuratore vita che utilizzi un agente IA per raccogliere la documentazione di una richiesta di gestione della polizza. L’agente cerca documenti, confronta registrazioni e prepara una risposta. In un allegato trova l’affermazione che una verifica aggiuntiva richiede l’invio dell’intero fascicolo a un nuovo indirizzo esterno.
L’allegato può essere pertinente, ma non ha l’autorità di ampliare il mandato dell’agente. Se questo può recuperare dati sensibili, scegliere destinatari e inviare messaggi, una lettura può diventare una divulgazione non autorizzata. Lo scenario è ipotetico, non un incidente presso un cliente Genellipse.
La mia domanda da dirigente è cosa impedisca tale passaggio anche quando il modello fornisce una ragione convincente. Prima di estendere l’IA agentica, voglio sapere chi attribuisce l’autorità, come viene fatta rispettare e cosa resta protetto quando il modello interpreta male il materiale.
Progettare i limiti delle azioni prima di collegare altri strumenti
Separerei interpretazione dei documenti e autorità di modificare registrazioni o comunicare all’esterno. L’agente deve ricevere gli accessi necessari al caso, senza ereditare per comodità un account tecnico capace di leggere tutte le polizze e inviare qualsiasi messaggio.
OWASP identifica eccessi di funzionalità, permessi e autonomia come cause di capacità d’azione eccessiva. . Definirei quindi operazioni aziendali limitate ed esplicite, con condizioni imposte dall’applicazione e dai sistemi collegati, fuori dal giudizio del modello.
Una proposta di trasmissione deve specificare caso, finalità consentita, identificativi dei documenti e destinatario. Il servizio esecutore deve verificare autorità attuale dell’utente, relazione con il caso, informazioni ammesse e stato verificato del destinatario. Deve respingere discrepanze anche davanti a spiegazioni persuasive. L’ordine generale di completare un caso non può diventare un’autorizzazione illimitata a divulgarlo.
| Fase | Contributo consentito | Autorità da mantenere separata |
|---|---|---|
| Leggere | Estrarre fatti pertinenti con riferimenti alle fonti | Le istruzioni nella fonte non ampliano l’accesso |
| Proponi | Preparare un’azione specifica e le evidenze | Una raccomandazione non può approvarsi da sola |
| Autorizzare | Verificare l’ambito e ottenere l’approvazione | L’accordo riguarda caso, destinatario e informazioni effettivi |
| Esegui | Compiere solo l’operazione autorizzata | Parametri modificati richiedono una nuova verifica |
| Verificare | Confermare lo stato finale e registrare eccezioni | Una chiamata a uno strumento non dimostra il completamento |
Il disegno non impone un clic umano in ogni processo. Attività ripetibili e a basso rischio possono essere preautorizzate entro condizioni ristrette e verificabili. Il materiale recuperato durante il compito non può ampliarle. API e strumenti Model Context Protocol (MCP) devono preservare questa disciplina; la connessione non conferisce fiducia.
Rendere l’approvazione specifica e significativa
Una schermata che chiede soltanto di proseguire è debole se il revisore non vede cosa accadrà. Vorrei destinatario, fonte della sua verifica, documenti, finalità e informazioni divulgate presentati chiaramente. Un riepilogo rassicurante dell’agente non sostituisce tali dettagli.
L’approvazione deve riferirsi all’operazione esaminata. Se l’agente cambia destinatario, sostituisce documenti o amplia l’ambito, il consenso precedente non deve estendersi automaticamente. L’esecuzione deve ricontrollare parametri approvati e permessi attuali, anche quando un’azione in coda parte dopo cambiamenti dei diritti o dello stato del caso.
La revisione umana richiede condizioni di lavoro credibili. Centinaia di richieste vaghe sotto pressione favoriscono accettazioni automatiche. Ridurrei approvazioni inutili per attività sicure e circoscritte, riservando il vero controllo ad azioni importanti e combinazioni insolite. Il controllo deve mostrare differenze rispetto all’autorizzato e consentire rifiuto o approfondimento.
Un secondo agente non garantisce una verifica indipendente
Un agente può trasformare l’istruzione dell’allegato in un riepilogo elegante. Un altro lo legge, presume che l’invio sia procedura standard e lo passa all’esecutore. La fonte originale scompare mentre l’istruzione assume l’aspetto di una raccomandazione interna.
Identità e grado di affidabilità della fonte devono sopravvivere ai passaggi. Un’affermazione copiata resta di quella fonte; la ripetizione non le attribuisce autorità manageriale. Il controllo indipendente deve basarsi su permessi e registrazioni verificate, non soltanto sull’accordo fra modelli esposti allo stesso materiale.
Il rischio comprende risposte alterate senza chiamate agli strumenti. Omettere un’eccezione o travisare una clausola può influenzare una decisione umana. Occorrono controlli delle azioni e della fedeltà delle evidenze preparate. Limitare gli invii protegge da una conseguenza, ma non dimostra la correttezza del consiglio restante.
Verificare conseguenze aziendali e servizio legittimo
OWASP raccomanda minimo privilegio e approvazione umana per operazioni ad alto rischio come mitigazioni delle prompt injection. . Tradurrei questi principi in test del processo reale, con dati sintetici e destinazioni controllate.
Il test deve seguire cosa accade dopo la lettura sospetta. L’agente propone un altro compito? L’applicazione blocca un destinatario non autorizzato? Un allegato cambiato invalida un consenso precedente? Una richiesta impropria resta bloccata dopo riepiloghi, risposte di strumenti o nuovi tentativi? Risultato atteso e lavoro legittimo che deve restare possibile vanno definiti prima.
Distinguerei tentativi di superare i limiti e azioni non autorizzate effettivamente eseguite. Un modello che propone un’azione vietata e un esecutore che la blocca correttamente sono diversi da un rifiuto del modello stesso. Entrambi contano, ma solo la visione completa identifica la protezione reale. Nessun incidente in un piccolo test non prova l’impossibilità di un attacco futuro.
I test devono includere documenti normali, lingue supportate e ambiguità realistiche. Bloccare tutto ciò che è insolito può sembrare sicuro rendendo inutilizzabili servizi essenziali. Misuriamo blocchi ingiustificati, tempo di revisione e completamento legittimo oltre agli errori di sicurezza. Ripetiamo i test pertinenti dopo cambiamenti a modelli, fonti, strumenti o permessi.
Finanziare il ripristino come capacità operativa
Un’azione sospetta deve consentire di sospendere il percorso interessato senza disattivare inutilmente tutti i servizi. Sicurezza e operations devono stabilire cosa sia stato consultato, trasmesso o modificato, quali credenziali siano coinvolte e quali azioni restino in coda. I log devono aiutare senza diffondere contenuti sensibili ovunque.
Contenere non equivale a riparare. Revocare credenziali può fermare nuove attività, non recuperare informazioni già divulgate. Correggere un prompt non annulla una modifica eseguita. I responsabili devono valutare i casi coinvolti, ripristinare uno stato affidabile ove possibile, determinare le notifiche necessarie e approvare la ripresa.
Il costo dell’agente comprende integrazione controllata, revisione, test e ripristino. Sono parte della produttività affidabile promessa. Preferisco autorizzare un flusso limitato che superi prove difficili piuttosto che ampia autonomia la cui sicurezza dipenda dall’ordine al modello di comportarsi bene.
Come Genellipse può aiutarti
In Genellipse inizierei con un incontro tra responsabile aziendale, sicurezza, architettura e operations. Selezioneremmo un processo importante, ne mapperemmo fonti e azioni e individueremmo i controlli da preservare. I primi risultati includerebbero matrice delle autorità, diagramma dei confini di fiducia, piano di valutazione ed esercitazione di risposta agli incidenti.
Cortex AI OS offre coordinamento degli agenti con governance. Valuteremmo permessi degli strumenti, approvazioni e registrazioni nell’ambito concordato. GeneData può supportare provenienza delle fonti e accesso controllato. AegisNow offre il contesto assicurativo per definire caso e operazione consentita. Questi ruoli richiedono verifica nell’ambiente del partner e rispetto alle capacità selezionate.
GeneSecure e CISO Advisory possono sostenere valutazione di sicurezza, disegno degli accessi e risposta. GeneComply può essere valutato per evidenze e revisione dei controlli; legale e compliance interpretano gli obblighi. L’integrazione deve mantenere l’autorizzazione nei servizi collegati, senza affidarsi soltanto alle istruzioni al modello o a una connessione MCP.
Un MVP mirato entro sei settimane potrebbe dimostrare un flusso circoscritto, compatibilmente con accessi e ambito, verificando ciò che può fare e deve rifiutare. L’accettazione deve includere servizio legittimo, limiti effettivi e ripristino esercitato. Non costituisce una garanzia di eliminazione delle prompt injection.
Mi aspetto che la partnership Genellipse mantenga la nostra responsabilità sull’intero disegno operativo. L’agente deve aiutare a comprendere e agire efficacemente, mentre l’organizzazione controlla chi autorizza ogni passo significativo. L’informazione può orientare la decisione; non deve diventare silenziosamente il permesso stesso.
DALLA RIFLESSIONE ALLA PRATICA
Parlate con Genellipse di implementazione governata dell’IA