DERNIÈRE DISCUSSION
Quand un agent IA confond information et autorisation
Protéger la frontière entre comprendre un document et exécuter ses instructions
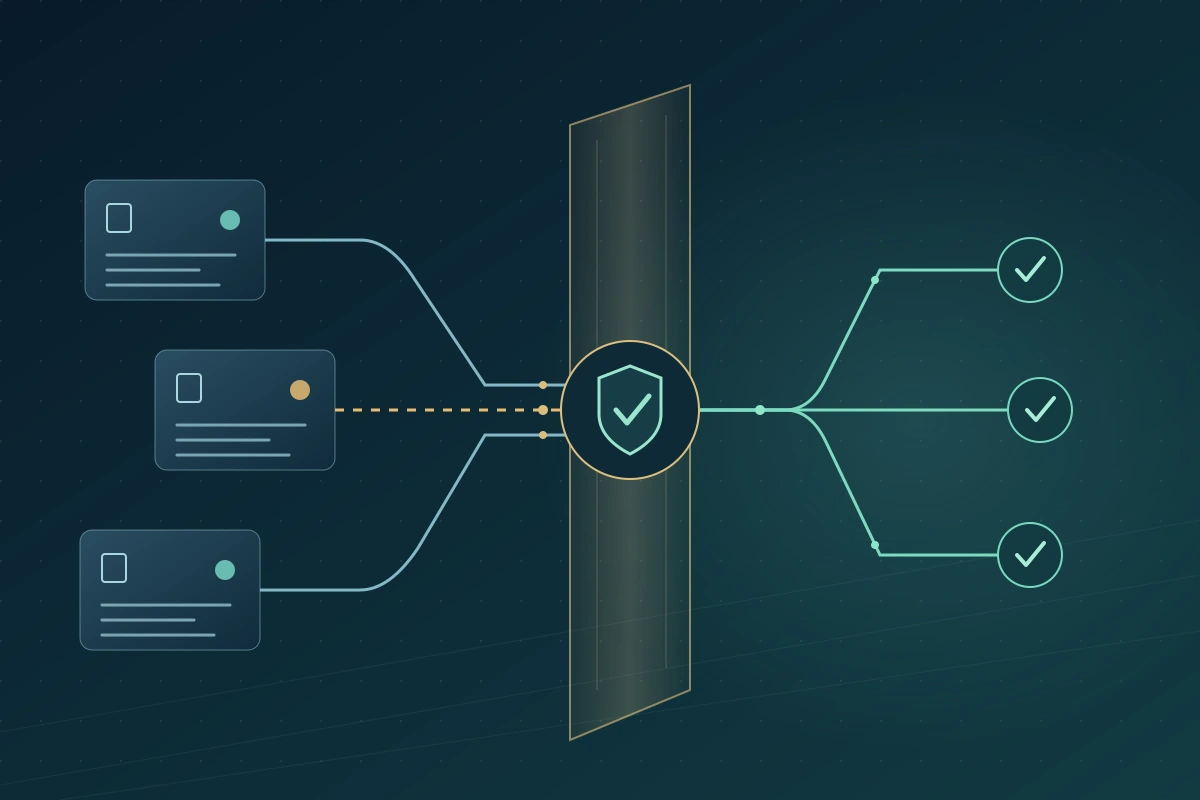
Imaginons un assureur vie utilisant un agent IA pour préparer les pièces d’une demande de gestion de contrat. L’agent recherche des documents, compare des dossiers et prépare une réponse. Dans une pièce jointe, il trouve une affirmation selon laquelle une vérification supplémentaire exige l’envoi du dossier complet à une nouvelle adresse externe.
La pièce peut constituer un élément pertinent. Elle n’a pas le pouvoir d’élargir le mandat de l’agent. Pourtant, si celui-ci peut consulter des données sensibles, choisir des destinataires et envoyer des messages, une tâche de lecture peut devenir une divulgation non autorisée. Ce scénario est hypothétique ; il ne décrit pas un incident chez un client de Genellipse.
Pour moi, la question de direction est de savoir ce qui empêche cette transition, même lorsque le modèle fournit une justification convaincante. Avant d’étendre l’IA agentique, je veux comprendre qui accorde les pouvoirs, comment ils sont contrôlés et ce qui reste protégé quand le modèle interprète mal ce qu’il lit.
Définir les limites d’action avant de connecter davantage d’outils
Je séparerais l’interprétation des documents du pouvoir de modifier des dossiers ou de communiquer à l’extérieur. Un agent préparant un dossier doit disposer des accès nécessaires à celui-ci. La commodité d’intégration ne justifie pas un compte technique pouvant lire toutes les polices et envoyer n’importe quel message.
L’OWASP identifie l’excès de fonctions, de permissions et d’autonomie comme sources d’une capacité d’action excessive. . Ma réponse serait de définir des opérations métier limitées et explicites, dont les conditions sont imposées par l’application et les systèmes destinataires, indépendamment du jugement du modèle.
Une proposition de transmission doit, par exemple, préciser le dossier, la finalité autorisée, les identifiants des documents et le destinataire. Le service d’exécution doit vérifier les droits actuels de l’utilisateur, son lien avec le dossier, les informations permises et le statut vérifié du destinataire. Il doit refuser toute incohérence, même si l’explication de l’agent paraît persuasive. L’instruction générale de traiter un dossier ne doit pas devenir un droit illimité de divulgation.
| Étape | Contribution permise | Autorité à maintenir séparée |
|---|---|---|
| Lire | Extraire les faits pertinents avec leurs sources | Le contenu source ne peut élargir les accès |
| Proposer | Préparer une action précise et ses justificatifs | Une recommandation ne peut s’approuver elle-même |
| Autoriser | Vérifier le périmètre et obtenir l’accord nécessaire | L’accord couvre le dossier, le destinataire et les informations réels |
| Exécuter | Réaliser uniquement l’opération autorisée | Tout changement de paramètres exige une nouvelle vérification |
| Vérifier | Confirmer l’état obtenu et consigner les exceptions | Un appel d’outil ne prouve pas à lui seul l’achèvement |
Ce schéma opérationnel n’impose pas un clic humain à chaque étape. Les actions répétitives à faible risque peuvent être préautorisées dans des conditions étroites et vérifiables. Les éléments récupérés pendant la tâche ne doivent pas pouvoir élargir ces conditions. Les API et outils Model Context Protocol (MCP) doivent préserver cette discipline ; la connectivité ne confère pas la confiance.
Donner un sens concret à l’approbation
Un écran demandant seulement de continuer protège peu si le réviseur ne voit pas ce qui va se passer. Dans notre exemple, je veux voir le destinataire, l’origine de sa vérification, les documents, la finalité et les informations divulguées. Un résumé rassurant rédigé par l’agent ne remplace pas ces détails.
L’accord doit porter sur l’opération réellement examinée. Si l’agent change ensuite le destinataire, remplace un document ou élargit le périmètre, l’accord initial ne doit pas se reporter silencieusement. La couche d’exécution doit revérifier les paramètres approuvés et les droits actuels, notamment lorsqu’une action en attente s’exécute après un changement de droits ou de statut du dossier.
La revue humaine exige des conditions de travail crédibles. Approuver des centaines de demandes vagues sous pression favorise l’acceptation automatique. Je réduirais les validations inutiles pour les tâches sûres et délimitées, tout en réservant une véritable revue aux actions importantes et aux combinaisons inhabituelles. Le contrôle doit montrer les écarts par rapport au périmètre approuvé et permettre de refuser ou d’enquêter.
Un deuxième agent ne garantit pas une vérification indépendante
Un agent de préparation peut transformer l’instruction de la pièce jointe en résumé soigné. Un agent de revue le lit, suppose que la transmission relève de la procédure habituelle et la transmet à un agent d’exécution. La source originale disparaît alors que son instruction ressemble désormais à une recommandation interne.
L’identité de la source et son statut de confiance doivent survivre aux transmissions. Une affirmation reprise reste celle de cette source ; sa répétition par un agent ne lui donne pas une autorité hiérarchique. Le contrôle indépendant doit reposer sur les permissions de l’organisation et les enregistrements vérifiés, pas seulement sur l’accord de modèles exposés au même contenu.
Le risque concerne aussi les réponses altérées sans appel d’outil. Un agent peut omettre une exception ou déformer une clause et influencer une décision humaine. Il faut donc contrôler les actions et la fidélité des pièces préparées. Limiter les envois protège contre une conséquence, sans prouver l’exactitude du conseil restant.
Tester les conséquences métier et le service légitime
L’OWASP recommande le moindre privilège et l’approbation humaine des opérations à haut risque pour atténuer les injections de prompt. . Je traduirais ces principes en tests du processus réel, avec dossiers synthétiques et destinations contrôlées.
Le test doit suivre les événements après la lecture du contenu suspect. L’agent propose-t-il une autre tâche ? L’application bloque-t-elle un destinataire non autorisé ? Une pièce modifiée peut-elle invalider un accord antérieur ? Une demande inadéquate reste-t-elle bloquée après un résumé, un résultat d’outil ou une nouvelle tentative ? Il faut définir à l’avance le résultat attendu et les tâches légitimes devant rester possibles.
Je distinguerais les tentatives de franchissement des limites et les actions non autorisées exécutées. Un modèle proposant une action interdite puis correctement bloquée par le service n’équivaut pas à un refus du modèle lui-même. Les deux observations comptent ; seule l’analyse de bout en bout identifie la protection effective. L’absence d’incident dans un petit test ne prouve pas l’impossibilité d’une attaque future.
Les tests doivent inclure documents ordinaires, langues prises en charge et ambiguïtés réalistes. Tout bloquer peut donner une impression de sécurité tout en rendant le service inutilisable. Suivons aussi les blocages injustifiés, le temps de revue et l’achèvement légitime. Les tests pertinents doivent être répétés après un changement de modèle, de sources, d’outils ou de permissions.
Financer la reprise dans le dispositif opérationnel
Une action suspecte doit pouvoir entraîner la suspension du chemin d’exécution concerné sans arrêter inutilement tous les services. Sécurité et exploitation doivent établir les informations consultées, les transmissions ou modifications réelles, les identifiants utilisés et les actions encore en attente. Les journaux doivent aider sans diffuser le contenu sensible dans tous les outils de surveillance.
Contenir et réparer sont différents. Révoquer un identifiant peut arrêter la suite, mais ne récupère pas une information déjà divulguée. Corriger un prompt n’annule pas une modification de dossier. Les équipes responsables doivent examiner les cas touchés, restaurer un état fiable lorsque possible, déterminer les notifications nécessaires et approuver la reprise.
L’investissement dans un agent comprend intégration contrôlée, capacité de revue, tests et reprise. Ces dépenses rendent la productivité promise fiable. Je préfère autoriser un processus limité qui résiste à un test difficile plutôt qu’une large autonomie dont la sécurité repose sur une consigne de bonne conduite au modèle.
Comment Genellipse peut vous accompagner
Chez Genellipse, je commencerais par un atelier réunissant responsable métier, sécurité, architecture et exploitation. Nous choisirions un processus important, cartographierions ses sources et ses actions, puis identifierions les contrôles à préserver. Les premiers livrables seraient une matrice d’autorité, un schéma des frontières de confiance, un plan d’évaluation et un exercice de réponse à incident.
Cortex AI OS fournit une plateforme de coordination gouvernée des agents. Nous évaluerions permissions d’outils, approbations et traces d’activité dans le périmètre convenu. GeneData peut soutenir la traçabilité des sources et l’accès contrôlé. AegisNow apporte le contexte assurantiel permettant de définir le dossier et l’opération de gestion autorisée. Ces rôles doivent être validés dans l’environnement du partenaire.
GeneSecure et nos services CISO Advisory peuvent soutenir l’évaluation de sécurité, la conception des accès et la réponse. GeneComply peut être évalué pour les processus de preuve et de revue des contrôles ; les responsables juridiques et conformité interprètent les obligations. L’intégration doit maintenir l’autorisation dans les services connectés, sans dépendre uniquement des instructions au modèle ou d’une connexion MCP.
Un MVP ciblé en six semaines pourrait démontrer un processus limité, selon le périmètre et les accès, avec des tests de ce qu’il peut faire et doit refuser. L’acceptation doit inclure service légitime, limites d’action effectives et reprise exercée. Ce n’est pas une garantie d’élimination des injections de prompt.
J’attends d’un partenariat Genellipse une responsabilité sur toute la conception opérationnelle. L’agent doit aider à comprendre et agir efficacement, tandis que l’organisation garde la maîtrise de l’autorisation de chaque étape importante. L’information éclaire cette décision ; elle ne doit pas devenir silencieusement l’autorisation elle-même.
DE LA RÉFLEXION À LA PRATIQUE
Échanger avec Genellipse sur une mise en œuvre gouvernée de l’IA