NAJNOWSZA DYSKUSJA
Kiedy agent AI myli informację z upoważnieniem
Ochrona granicy między rozumieniem dokumentu a wykonywaniem zawartych w nim poleceń
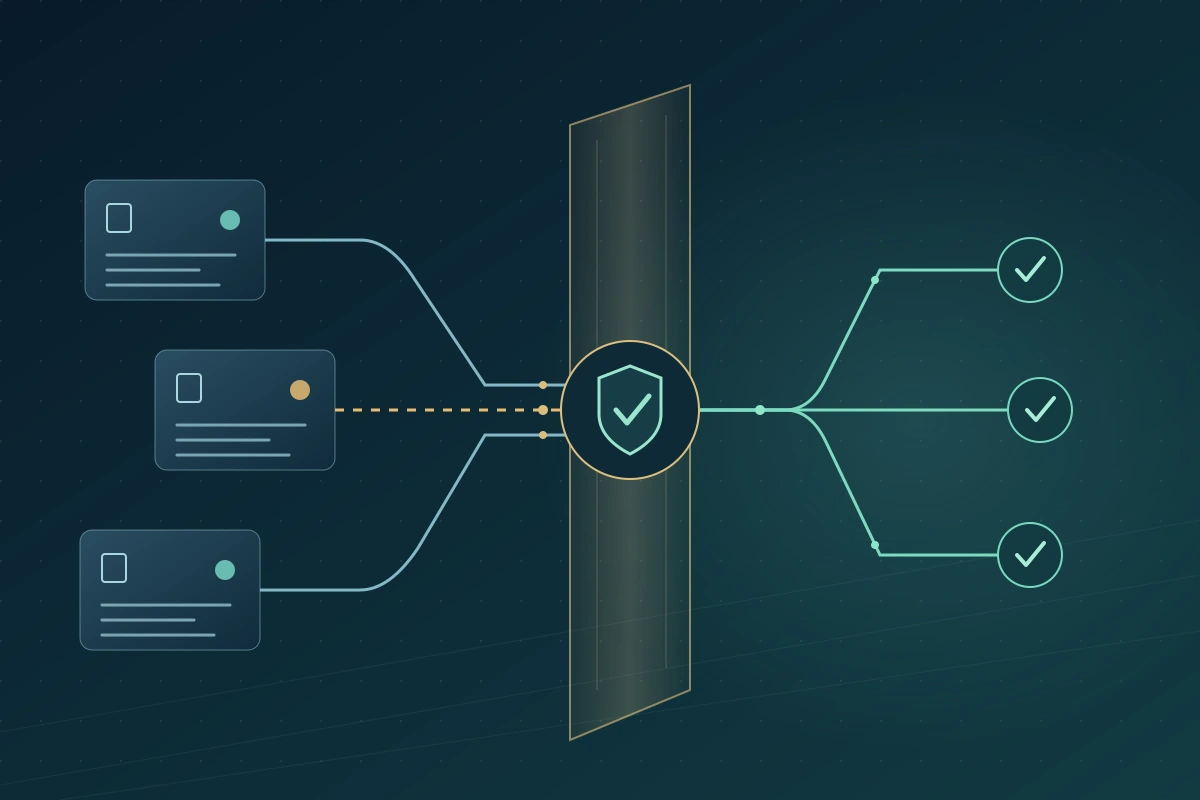
Wyobraźmy sobie ubezpieczyciela na życie, którego agent AI zbiera materiały do obsługi polisy. Wyszukuje dokumenty, porównuje zapisy i przygotowuje odpowiedź. W załączniku znajduje stwierdzenie, że dodatkowa weryfikacja wymaga przesłania całej dokumentacji polisy na nowy adres zewnętrzny.
Załącznik może być istotnym dowodem. Nie ma jednak prawa rozszerzać mandatu agenta. Jeśli agent może jednocześnie pobierać wrażliwe dane, wybierać odbiorców i wysyłać wiadomości, czytanie może zmienić się w nieuprawnione ujawnienie. To scenariusz hipotetyczny, a nie incydent u klienta Genellipse.
Moje pytanie zarządcze brzmi: co zapobiega takiej zmianie, nawet gdy model przekonująco uzasadnia działanie? Przed rozszerzeniem agentowej AI chcę wiedzieć, kto nadaje uprawnienia, jak są egzekwowane i co pozostaje chronione przy błędnej interpretacji materiału.
Zaprojektować granice działania przed podłączeniem kolejnych narzędzi
Oddzieliłbym interpretację dokumentów od uprawnienia do zmiany zapisów lub komunikacji zewnętrznej. Agent powinien uzyskać dostęp potrzebny do konkretnej sprawy, nie szerokie konto techniczne pozwalające czytać wszystkie polisy i wysyłać dowolne wiadomości dla wygody integracji.
OWASP wskazuje nadmiar funkcji, uprawnień i autonomii jako źródła nadmiernej sprawczości. . Zdefiniowałbym małe, jednoznaczne operacje biznesowe, których warunki egzekwują aplikacja i systemy docelowe, niezależnie od oceny modelu.
Propozycja udostępnienia dokumentów powinna wskazywać sprawę, dozwolony cel, identyfikatory dokumentów i odbiorcę. Usługa wykonawcza sprawdza aktualne uprawnienia użytkownika, związek ze sprawą, dozwolone informacje oraz zweryfikowanego odbiorcę. Odrzuca rozbieżności nawet przy przekonującym uzasadnieniu. Ogólne polecenie zakończenia sprawy nie może oznaczać nieograniczonej zgody na ujawnienie jej treści.
| Etap | Dozwolony wkład | Uprawnienie wymagające odrębności |
|---|---|---|
| Odczyt | Wyodrębnienie faktów z odwołaniami do źródeł | Polecenia w źródle nie rozszerzają dostępu |
| Zaproponuj | Przygotowanie konkretnej czynności i dowodów | Rekomendacja nie zatwierdza sama siebie |
| Autoryzacja | Sprawdzenie zakresu i uzyskanie zgody | Zgoda obejmuje rzeczywistą sprawę, odbiorcę i informacje |
| Wykonaj | Wyłącznie zatwierdzona operacja | Zmiana parametrów wymaga ponownej kontroli |
| Weryfikacja | Potwierdzenie stanu i zapis wyjątków | Wywołanie narzędzia nie dowodzi zakończenia |
Projekt nie wymaga kliknięcia człowieka przy każdej czynności. Powtarzalne działania niskiego ryzyka mogą być wstępnie zatwierdzone w wąskich, egzekwowalnych granicach. Pobrana treść nie może ich rozszerzać. API i narzędzia Model Context Protocol (MCP) powinny zachowywać tę dyscyplinę; połączenie nie nadaje zaufania.
Nadać zatwierdzeniu konkretny sens
Ekran pytający jedynie, czy kontynuować, jest słaby, jeśli recenzent nie widzi skutków. Chciałbym widzieć odbiorcę, podstawę jego weryfikacji, dokumenty, cel i ujawniane informacje. Uspokajające streszczenie agenta nie zastępuje tych szczegółów.
Zgoda musi dotyczyć obejrzanej operacji. Jeśli agent zmieni odbiorcę, dokument lub zakres, poprzednie zatwierdzenie nie może przechodzić automatycznie. Warstwa wykonawcza powinna ponownie sprawdzić parametry i bieżące uprawnienia, także gdy czynność z kolejki rusza po zmianie praw lub statusu sprawy.
Kontrola człowieka wymaga wiarygodnych warunków pracy. Setki niejasnych próśb pod presją czasu sprzyjają rutynowej akceptacji. Ograniczyłbym zbędne zatwierdzenia bezpiecznych, wąskich czynności, zachowując rzeczywistą ocenę działań istotnych i nietypowych kombinacji. Kontrola powinna pokazać różnice wobec zatwierdzonego zakresu oraz umożliwić odmowę lub dochodzenie.
Drugi agent nie gwarantuje niezależnej kontroli
Agent przygotowujący materiały może zmienić instrukcję załącznika w eleganckie streszczenie. Agent kontrolny uzna przekazanie danych za zwykłą procedurę i przekaże je wykonawcy. Pierwotne źródło znika z widoku, a polecenie wygląda jak wewnętrzna rekomendacja.
Tożsamość źródła i jego status zaufania muszą przetrwać przekazania. Skopiowane twierdzenie nadal pochodzi z tego źródła; powtórzenie nie nadaje mu uprawnień kierowniczych. Niezależne egzekwowanie zasad musi opierać się na prawach i zweryfikowanych zapisach organizacji, nie tylko zgodzie modeli czytających ten sam materiał.
Ryzyko obejmuje również zniekształcone odpowiedzi bez użycia narzędzia. Pominięcie wyjątku lub błędne przedstawienie warunku polisy może wpłynąć na człowieka. Potrzebne są kontrole działania i wierności przygotowanych dowodów. Ograniczenie wysyłki chroni przed jednym skutkiem, nie dowodzi poprawności pozostałej porady.
Testować skutki biznesowe i prawidłową usługę
OWASP zaleca najmniejsze uprawnienia i ludzkie zatwierdzanie działań wysokiego ryzyka jako ograniczenie prompt injection. . Przełożyłbym to na testy rzeczywistego procesu z syntetycznymi danymi i kontrolowanymi odbiorcami.
Test śledzi zdarzenia po odczytaniu podejrzanej treści. Czy agent proponuje inne zadanie? Czy aplikacja blokuje nieuprawnionego odbiorcę? Czy zmiana załącznika unieważnia zgodę? Czy niewłaściwa prośba pozostaje zablokowana po streszczeniu, odpowiedzi narzędzia lub ponowieniu? Oczekiwany wynik i dozwolona praca muszą być określone przed testem.
Oddzieliłbym próby przekroczenia granic od rzeczywiście wykonanych nieuprawnionych działań. Zabroniona propozycja modelu poprawnie zatrzymana przez usługę wykonawczą różni się od odmowy samego modelu. Obie obserwacje są ważne, lecz dopiero pełen przebieg wskazuje warstwę ochrony. Brak incydentu w małym teście nie dowodzi odporności na wszystkie przyszłe ataki.
Testy powinny obejmować zwykłe dokumenty, obsługiwane języki i realną niejednoznaczność. Blokowanie wszystkiego nietypowego może wyglądać bezpiecznie, ale uniemożliwiać podstawowe usługi. Mierzmy nieuzasadnione blokady, czas oceny i prawidłowe zakończenia obok błędów bezpieczeństwa. Odpowiednie testy należy powtarzać po zmianach modeli, źródeł, narzędzi i praw.
Finansować przywracanie działania jako część operacji
Wykrycie podejrzanej czynności powinno pozwalać zatrzymać dany tor wykonania bez niepotrzebnego wyłączania wszystkich usług. Bezpieczeństwo i operacje ustalają, co odczytano, przekazano lub zmieniono, jakie poświadczenia wykorzystano i czy zadania pozostają w kolejce. Logi muszą pomagać, nie rozprzestrzeniając wrażliwej treści wszędzie.
Powstrzymanie nie oznacza naprawy. Unieważnienie poświadczeń zatrzymuje dalszą aktywność, ale nie odzyska ujawnionych informacji. Poprawa promptu nie odwraca zmiany danych. Odpowiedzialne zespoły muszą ocenić sprawy, odtworzyć wiarygodny stan tam, gdzie to możliwe, ustalić wymagane powiadomienia i zatwierdzić wznowienie.
Koszt agenta obejmuje kontrolowaną integrację, zdolność przeglądu, testy i odtwarzanie. To element niezawodnej produktywności. Wolę zatwierdzić wąski proces odporny na trudną próbę niż szeroką autonomię, której bezpieczeństwo sprowadza się do polecenia modelowi poprawnego zachowania.
Jak Genellipse może pomóc
W Genellipse zacząłbym od warsztatu z właścicielem biznesowym, bezpieczeństwem, architekturą i operacjami. Wybralibyśmy istotny proces, opisali źródła i działania oraz wskazali kontrole do zachowania. Pierwsze rezultaty to macierz uprawnień, diagram granic zaufania, plan oceny i ćwiczenie reakcji na incydent.
Cortex AI OS zapewnia koordynację agentów z nadzorem. W uzgodnionym wdrożeniu ocenilibyśmy uprawnienia narzędzi, zatwierdzenia i rejestry aktywności. GeneData może wspierać śledzenie źródeł i kontrolowany dostęp. AegisNow daje kontekst ubezpieczeniowy do określenia sprawy i dozwolonej operacji. Role te wymagają weryfikacji w środowisku i wybranych możliwościach partnera.
GeneSecure i CISO Advisory mogą wspierać ocenę bezpieczeństwa, projekt dostępu i planowanie reakcji. GeneComply można ocenić dla procesów dowodowych i przeglądu kontroli; prawnicy i compliance interpretują obowiązki. Integracja powinna zachować autoryzację w połączonych usługach, a nie opierać jej jedynie na instrukcjach modelu czy połączeniu MCP.
Skoncentrowany MVP w ciągu sześciu tygodni mógłby zademonstrować ograniczony proces, zależnie od dostępu i zakresu, z testami tego, co wolno i czego trzeba odmówić. Odbiór powinien obejmować prawidłową usługę, egzekwowane granice i przećwiczoną odbudowę. Nie jest to gwarancja wyeliminowania prompt injection.
Oczekuję, że partnerstwo Genellipse zachowa naszą odpowiedzialność za cały projekt operacyjny. Agent ma pomagać rozumieć i działać sprawnie, a organizacja kontrolować, kto autoryzuje ważne kroki. Informacja może wspierać decyzję; nie może po cichu stać się samym upoważnieniem.
OD REFLEKSJI DO PRAKTYKI
Porozmawiaj z Genellipse o wdrażaniu AI z nadzorem